Domain imaging-systeme.de kaufen?
Wir ziehen mit dem Projekt
imaging-systeme.de um.
Sind Sie am Kauf der Domain
imaging-systeme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain imaging-systeme.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
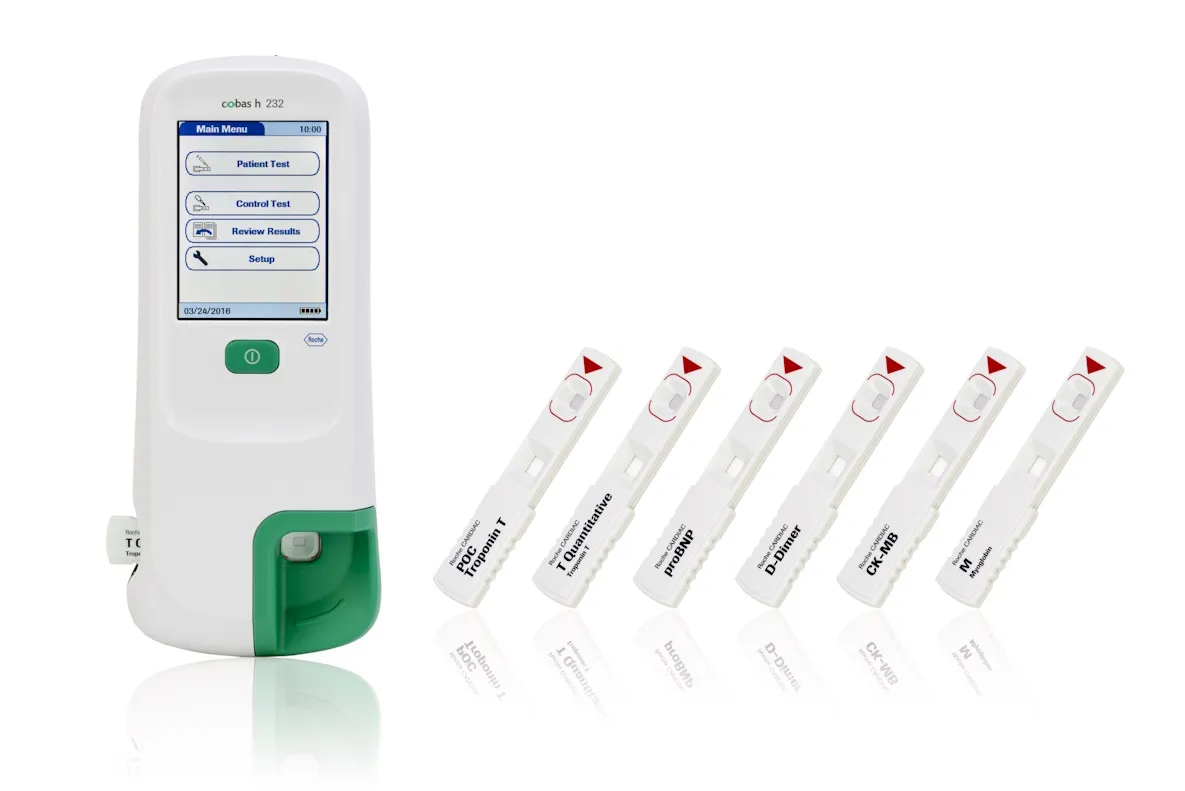
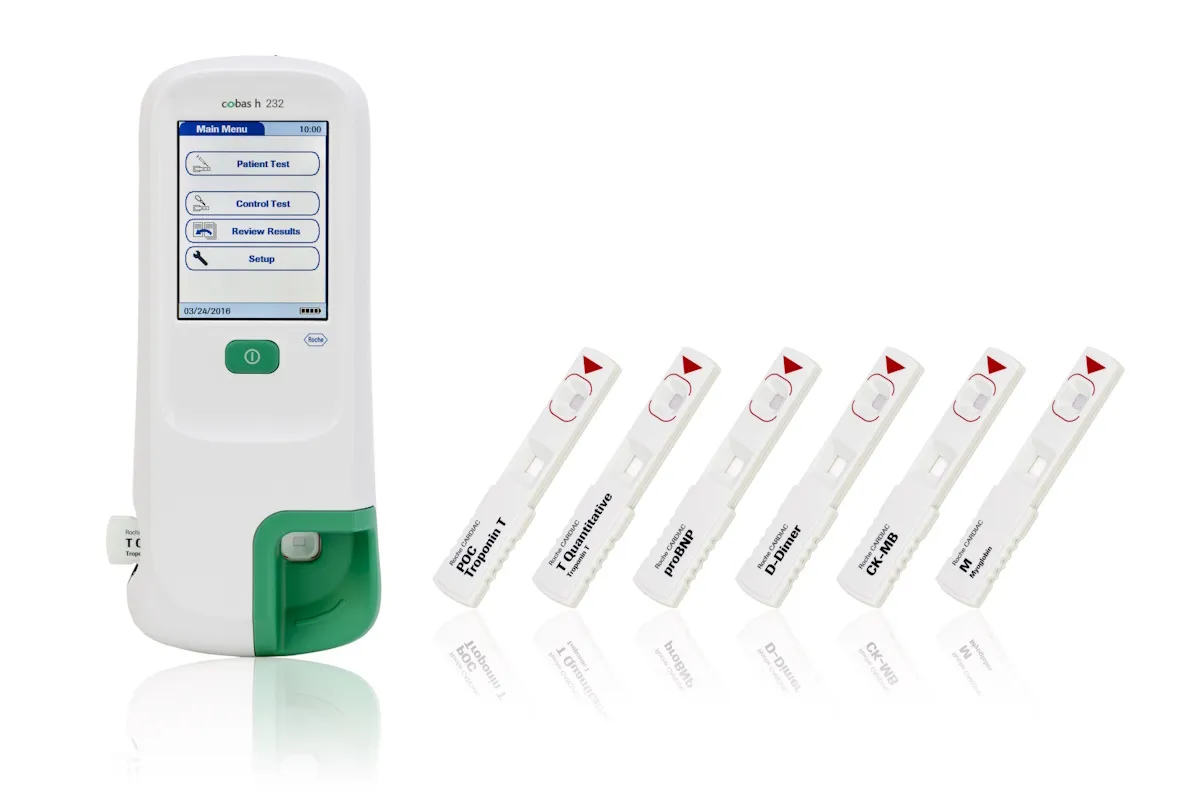
Roche Diagnostik Roche Cobas H232 POC-Analyse-System HBM4 Scanner Version für Kardirale Marker 04901142005Roche cobas h 232 POC-System mit Barcodescanner – kardiale Marker mit sicherer Patientenzuordnung Das Roche cobas h 232 mit integriertem Barcodescanner verbindet die patientennahe Bestimmung kardialer Marker mit einer sicheren, papierlosen Dokumentation. Patienten- und Anwender-IDs werden direkt eingescannt, statt sie von Hand einzugeben. So landet jedes Ergebnis zuverlässig beim richtigen Patienten und kann ohne Übertragungsfehler an das Labor- oder Krankenhausinformationssystem weitergegeben werden. Gemessen werden mit den Roche CARDIAC Teststreifen fünf Parameter als Einzeltests aus 150 µl heparinisiertem venösem Vollblut: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz und D-Dimer zur Abklärung einer tiefen Venenthrombose. Die Scanner-Version eignet sich besonders für Kliniken und Praxen mit hohem Messaufkommen und digitaler Ergebnisdokumentation. Das Gerät ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Patienten- und Anwender-IDs einscannen statt eintippen – weniger Zuordnungs- und Eingabefehler Schnellerer Ablauf bei vielen Messungen, z. B. in Notaufnahme oder Stationsbetrieb Lückenlose, digitale Dokumentation für die Übertragung an LIS und KIS Fünf kardiale Akutparameter – jeweils gezielt als Einzeltest statt im festen Panel Teststreifen direkt aus dem Kühlschrank einsetzbar – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Touchscreen mit geführter Benutzerführung, auch mit Handschuhen bedienbar Mobil einsetzbar mit Akkupack, Anbindung drahtlos oder über die optionale Basisstation Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Mit integriertem Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Messgerät mit integriertem Barcodescanner Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Anwender-ID und Patienten-ID mit dem integrierten Barcodescanner einlesen. Gewünschten Test auswählen und den Teststreifen der passenden CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird der gescannten Patienten-ID zugeordnet, gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Wann lohnt sich die Version mit Barcodescanner? Vor allem bei vielen Messungen pro Tag,2124,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik Roch Cobas H232 POC-Analyse-System HBM4 Basis Version für Kardirale Marker 04901126005Roche cobas h 232 POC-System Basisversion – Analysegerät für kardiale Marker Das Roche cobas h 232 ist ein Point-of-Care-Analysegerät für die patientennahe Bestimmung kardialer Marker in Arztpraxis und Klinik. Mit den Roche CARDIAC Teststreifen misst es aus 150 µl heparinisiertem venösem Vollblut fünf Parameter als Einzeltests: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz sowie D-Dimer zur Abklärung einer tiefen Venenthrombose. Das Ergebnis liegt je nach Test nach 8 bis 12 Minuten vor. Da der jeweils relevante Parameter einzeln gemessen wird statt eines festen Panels, wird nur der Test verbraucht, der für die Fragestellung des Patienten nötig ist. Die Basisversion wird ohne Barcodescanner geliefert. Das cobas h 232 ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Fünf kardiale Akutparameter in einem Gerät – Messung gezielt als Einzeltest statt im Panel Kardiale Diagnostik während der Patient noch vor Ort ist – ohne Probenversand ins Labor Teststreifen können direkt aus dem Kühlschrank verwendet werden – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Messung in drei Schritten mit geführter Benutzerführung über Touchscreen, auch mit Handschuhen bedienbar Anbindung an Labor- und Krankenhausinformationssysteme drahtlos oder über die optionale Basisstation Netzunabhängig mit Akkupack für den mobilen Einsatz Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Basisversion ohne Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Basisgerät Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Test auswählen, Patienten-ID über den Touchscreen eingeben und den Teststreifen der gewünschten CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone des Teststreifens geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird mit Patienten-ID gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Welche Parameter kann das cobas h 232 messen? Fünf kardiale Marker, jeweils als Einzeltest mit eigenem Roche CARDIAC Teststreifen: Troponin T, CK-MB, Myoglobin, NT-proBNP und D-Dimer. Pro Messung wird ein Parameter bestimmt. Kann mit Kapillarblut gemessen werden? Nein. Das cobas h 232 arbeitet mit 150 µl heparinisiertem venösem Vollblut aus einem Blu2249,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jurassic World Rebirth Bösewicht1 Dino-Actionfigur, 56 cm Doppelattacke Dinosaurier-Spielzeug, 2 AngriffeMit der Distortus Rex Dinosaurier-Actionfigur aus der Jurassic World Rebirth Reihe können spannende Abenteuer nachgespielt werden. Dieses Spielzeug ist für Kinder ab 4 Jahren geeignet und bringt die prähistorische Welt direkt ins Kinderzimmer. beeindruckende Größe von ca. 56 cm mit einer Doppelattacke-Funktion für actionreiches Spielen detaillierte Gestaltung mit beweglichen Gliedmaßen Die Figur des Distortus Rex zeichnet sich durch ihre realitätsnahe Hautstruktur und die authentische Farbgebung aus. Dank der beweglichen Arme und Beine lässt sich der Dinosaurier in verschiedene Posen bringen. Ein besonderes Highlight ist die integrierte Angriffsfunktion, die auf Knopfdruck ausgelöst wird und für dynamische Spielmomente sorgt.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik Roche Cobas H232 POC-Analyse-System HBM4 Scanner Version für Kardirale Marker 04901142005Roche cobas h 232 POC-System mit Barcodescanner – kardiale Marker mit sicherer Patientenzuordnung Das Roche cobas h 232 mit integriertem Barcodescanner verbindet die patientennahe Bestimmung kardialer Marker mit einer sicheren, papierlosen Dokumentation. Patienten- und Anwender-IDs werden direkt eingescannt, statt sie von Hand einzugeben. So landet jedes Ergebnis zuverlässig beim richtigen Patienten und kann ohne Übertragungsfehler an das Labor- oder Krankenhausinformationssystem weitergegeben werden. Gemessen werden mit den Roche CARDIAC Teststreifen fünf Parameter als Einzeltests aus 150 µl heparinisiertem venösem Vollblut: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz und D-Dimer zur Abklärung einer tiefen Venenthrombose. Die Scanner-Version eignet sich besonders für Kliniken und Praxen mit hohem Messaufkommen und digitaler Ergebnisdokumentation. Das Gerät ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Patienten- und Anwender-IDs einscannen statt eintippen – weniger Zuordnungs- und Eingabefehler Schnellerer Ablauf bei vielen Messungen, z. B. in Notaufnahme oder Stationsbetrieb Lückenlose, digitale Dokumentation für die Übertragung an LIS und KIS Fünf kardiale Akutparameter – jeweils gezielt als Einzeltest statt im festen Panel Teststreifen direkt aus dem Kühlschrank einsetzbar – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Touchscreen mit geführter Benutzerführung, auch mit Handschuhen bedienbar Mobil einsetzbar mit Akkupack, Anbindung drahtlos oder über die optionale Basisstation Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Mit integriertem Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Messgerät mit integriertem Barcodescanner Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Anwender-ID und Patienten-ID mit dem integrierten Barcodescanner einlesen. Gewünschten Test auswählen und den Teststreifen der passenden CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird der gescannten Patienten-ID zugeordnet, gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Wann lohnt sich die Version mit Barcodescanner? Vor allem bei vielen Messungen pro Tag,2124,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik Roch Cobas H232 POC-Analyse-System HBM4 Basis Version für Kardirale Marker 04901126005Roche cobas h 232 POC-System Basisversion – Analysegerät für kardiale Marker Das Roche cobas h 232 ist ein Point-of-Care-Analysegerät für die patientennahe Bestimmung kardialer Marker in Arztpraxis und Klinik. Mit den Roche CARDIAC Teststreifen misst es aus 150 µl heparinisiertem venösem Vollblut fünf Parameter als Einzeltests: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz sowie D-Dimer zur Abklärung einer tiefen Venenthrombose. Das Ergebnis liegt je nach Test nach 8 bis 12 Minuten vor. Da der jeweils relevante Parameter einzeln gemessen wird statt eines festen Panels, wird nur der Test verbraucht, der für die Fragestellung des Patienten nötig ist. Die Basisversion wird ohne Barcodescanner geliefert. Das cobas h 232 ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Fünf kardiale Akutparameter in einem Gerät – Messung gezielt als Einzeltest statt im Panel Kardiale Diagnostik während der Patient noch vor Ort ist – ohne Probenversand ins Labor Teststreifen können direkt aus dem Kühlschrank verwendet werden – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Messung in drei Schritten mit geführter Benutzerführung über Touchscreen, auch mit Handschuhen bedienbar Anbindung an Labor- und Krankenhausinformationssysteme drahtlos oder über die optionale Basisstation Netzunabhängig mit Akkupack für den mobilen Einsatz Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Basisversion ohne Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Basisgerät Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Test auswählen, Patienten-ID über den Touchscreen eingeben und den Teststreifen der gewünschten CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone des Teststreifens geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird mit Patienten-ID gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Welche Parameter kann das cobas h 232 messen? Fünf kardiale Marker, jeweils als Einzeltest mit eigenem Roche CARDIAC Teststreifen: Troponin T, CK-MB, Myoglobin, NT-proBNP und D-Dimer. Pro Messung wird ein Parameter bestimmt. Kann mit Kapillarblut gemessen werden? Nein. Das cobas h 232 arbeitet mit 150 µl heparinisiertem venösem Vollblut aus einem Blu2249,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.